POLITICA
Caminhoneiro de passagem por Rondônia é preso após empurrar esposa grávida em posto – Polícia – WEB TV ALTERNATIVA


No ambiente empresarial de hoje, crescer na era digital não depende só de boas ideias e resultados financeiros. Também pede atenção constante aos riscos que surgem com o uso de tecnologia. A cibersegurança, que antes muitas empresas viam como um gasto extra, tornou-se um tema central para o sucesso e a continuidade de qualquer negócio moderno. Mas como as empresas podem proteger os seus dados, a sua reputação e as suas operações contra o aumento dos crimes cibernéticos? O caminho passa por uma mistura de tecnologia, processos bem definidos e uma cultura interna forte de segurança – e isso pode ser colocado em prática com dez estratégias essenciais que vamos explicar ao longo do texto.
Segurança digital, de forma simples, é o conjunto de práticas, tecnologias e regras usadas para proteger sistemas, redes e dados contra acessos indevidos, ataques e perdas de informação. Não é só instalar ferramentas: envolve também procedimentos internos para proteger os ativos digitais da empresa. Os três pontos básicos, definidos pelo National Institute of Standards and Technology, são: confidencialidade, integridade e disponibilidade dos dados. Estes princípios são a base de qualquer política de proteção digital e ajudam a manter a confiança dos clientes e o cumprimento de leis e normas. Para lidar com muitas credenciais de acesso e manter palavras-passe fortes e diferentes para cada serviço, muitas empresas usam um gerenciador de senhas, que ajuda a reforçar uma das primeiras barreiras de proteção.
Por que as empresas são alvo de crimes cibernéticos?
Empresas de qualquer tamanho tornaram-se um alvo comum para criminosos digitais. Com a digitalização, as organizações passaram a depender mais de tecnologia e de armazenamento de dados. Informações estratégicas e dados pessoais ficam guardados em sistemas internos, plataformas de atendimento, serviços na nuvem e ferramentas de colaboração. Com mais sistemas ligados entre si e mais presença online, aumenta também a “área” que pode ser atacada, o que deixa as empresas mais expostas a falhas e invasões.
Principais tipos de ameaças cibernéticas enfrentadas por empresas
Criminosos digitais mudam de tática com rapidez e aproveitam novas falhas o tempo todo. Entre os riscos mais comuns estão os ataques de malware, que usam programas maliciosos para entrar nos sistemas e causar danos. Um exemplo é o ransomware, que se tornou uma das maiores fontes de lucro do cibercrime: os atacantes bloqueiam (encriptam) os dados da empresa e pedem pagamento para liberar. Em 2023, este tipo de ataque cresceu muito, e organizações de saúde chegaram a ter quase 19 dias de inatividade em média por ataque.
Outra técnica muito usada é o phishing, um tipo de golpe em que a pessoa é induzida a entregar dados sensíveis ou credenciais. Cerca de 90% das violações de segurança começam com um e-mail de phishing. Este tipo de fraude não atinge apenas empresas: instituições públicas também registam casos frequentes, como os golpes com falsas intimações judiciais e links maliciosos enviados por e-mail e WhatsApp em nome de tribunais. O roubo de credenciais é uma das principais entradas para ataques e representa cerca de 16% dos vetores iniciais de invasão.
Além disso, existem ataques de negação de serviço distribuída (DDoS), que derrubam serviços ao enviar tráfego falso em massa, e falhas na cadeia de abastecimento, onde os atacantes invadem um fornecedor para chegar ao alvo principal. Em 2023, foram detetados mais de 245.000 ataques à cadeia de abastecimento de software, e a previsão é que esse número triplique até 2025.
Impactos financeiros e reputacionais de ataques digitais
O impacto de um ataque cibernético não se limita à paragem do sistema. Hoje, o dano financeiro destes crimes é enorme. Projeções da Cybersecurity Ventures indicam que as perdas globais podem chegar a cerca de US$ 10,5 triliões por ano, colocando o cibercrime entre as maiores ameaças económicas atuais. Em 2024, o custo médio global de uma violação de dados passou de US$ 4,88 milhões por incidente, somando perdas operacionais, investigação, interrupções e prejuízo de imagem.
Além do dinheiro, há a confiança. Violações de dados e outros incidentes podem abalar clientes e parceiros de um jeito difícil de reverter. Muitas empresas precisam gastar ainda mais para recuperar credibilidade no mercado, enquanto a exposição mediática afeta como o público vê a marca. Também existe o lado legal: regras como o RGPD exigem proteção adequada de dados, e falhas podem levar a coimas altas.
Erros comuns que aumentam o risco de ataques
Muitos incidentes acontecem por falhas humanas, que são aproveitadas pelos atacantes. Um dos principais problemas é a segurança fraca das palavras-passe: estudos apontam que 81% das violações de dados acontecem por esse motivo. Palavras-passe curtas, repetidas ou fáceis de adivinhar abrem caminho para invasões. Outro erro grave é não atualizar sistemas e softwares. Quando saem correções de segurança, sistemas desatualizados tornam-se um alvo fácil, porque existem ferramentas automáticas que exploram falhas já conhecidas.
A falta de treino e de orientação para os colaboradores também pesa muito. Sem conhecimento, as pessoas não identificam phishing e outros golpes, tornando-se o “ponto fraco” da proteção. E quando não existe um plano claro e testado para responder a incidentes, um problema controlável pode tornar-se uma crise. Pequenas e médias empresas, muitas vezes com menos recursos de segurança, acabam sendo alvos frequentes por causa de falhas técnicas e erros do dia a dia.
Como identificar vulnerabilidades e riscos digitais na empresa?
Encontrar falhas e riscos antes que se tornem um problema é o primeiro passo de qualquer estratégia de cibersegurança que funcione. A ideia é não esperar um ataque acontecer, mas mapear e testar com frequência como está a segurança da empresa.
Mapeamento dos componentes digitais críticos
Para proteger melhor o negócio, é preciso listar tudo o que faz parte do ambiente digital da empresa. Isso inclui servidores e computadores, mas também telemóveis, aplicações na nuvem, plataformas de colaboração, sistemas IoT (Internet das Coisas) e qualquer outro ponto que guarde ou mova dados. Como a infraestrutura de TI costuma juntar sistemas internos, nuvem, rede corporativa, dispositivos móveis e serviços externos, é importante saber por onde circulam dados da empresa e informações de clientes. Esse mapa reduz “zonas cegas” e ajuda a focar esforços onde o risco é maior.
Avaliação de riscos específicos do setor
Cada setor tem riscos diferentes. Finanças, saúde e e-commerce, por exemplo, lidam com muitos dados sensíveis e valiosos, então são mais visados. Por isso, é importante fazer uma avaliação de riscos alinhada ao setor, ao tipo de informação tratada e às normas aplicáveis, como RGPD, HIPAA ou SOC2. Isso ajuda a criar um plano de gestão de risco mais adequado, apontando vulnerabilidades antes que sejam exploradas, e mantendo a segurança de TI forte e alinhada às regras de proteção de dados.
Importância de auditorias e testes de segurança
Planear é importante, mas testar na prática faz toda a diferença. Auditorias completas devem acontecer pelo menos uma vez por ano, com verificações mais rápidas de vulnerabilidades a cada três meses. Em setores mais expostos, vale fazer com mais frequência. Auditorias, testes de penetração e simulações de phishing ajudam a encontrar pontos fracos e a medir se as medidas atuais funcionam. É como um check-up regular da “saúde digital” da empresa. O objetivo é identificar e reagir rápido, reduzindo o impacto se algo acontecer. Ter apoio de parceiros especializados em cibersegurança também pode ajudar com ferramentas avançadas e orientação na gestão de riscos.
Quais práticas reduzem a exposição a crimes cibernéticos?
Depois de entender o risco, chega a hora de colocar boas práticas em ação. Medidas básicas bem aplicadas formam a base da segurança de TI e ajudam a proteger o futuro do negócio.
1. Uso de palavras-passe fortes e políticas de autenticação
As palavras-passe fortes são a base da segurança digital. Como a segurança fraca das palavras-passe está ligada a 81% das violações, vale levar este ponto a sério. Use palavras-passe longas e difíceis – pense numa frase em vez de uma palavra – com pelo menos 12 caracteres, misturando números, símbolos e letras maiúsculas e minúsculas. Também é importante ter uma rotina de alteração de palavras-passe, de preferência a cada 90 dias. Para gerir muitas palavras-passe sem as anotar em locais inseguros, um gestor de palavras-passe ajuda muito, pois facilita o uso de credenciais fortes e únicas em cada serviço.
As regras de autenticação precisam ser claras: como criar, guardar e usar as palavras-passe. A empresa deve orientar os colaboradores a não partilhar palavras-passe e a evitar dados fáceis de descobrir (como datas de aniversário). A proteção começa na porta de entrada dos sistemas.
2. Implementação de autenticação multifator (MFA)
A autenticação multifator (MFA) é uma das formas mais eficazes de reduzir acessos indevidos. Ela adiciona uma camada extra, pedindo duas ou mais verificações além da palavra-passe. Isso pode ser um código temporário no telemóvel, uma confirmação num dispositivo ou biometria, como impressão digital.
Mesmo que alguém descubra a palavra-passe, ainda terá de passar pelas outras verificações, o que reduz muito o risco de invasões por credenciais roubadas. A MFA pode ser usada em e-mail, sistemas financeiros e serviços na nuvem, criando uma proteção mais consistente em toda a empresa.
3. Atualização constante de sistemas e softwares
Atualizar sistemas e programas é uma forma direta de se proteger contra falhas conhecidas. Fabricantes lançam correções e patches com frequência para resolver problemas de segurança em sistemas operativos, aplicações e plataformas corporativas. Se a empresa não atualiza, fica exposta a ataques que usam falhas já documentadas.
Vale ativar atualizações automáticas sempre que possível e reservar um momento do mês para verificar atualizações manuais. Ter um inventário de softwares ajuda a não esquecer nada. Se der, agende atualizações fora do horário de trabalho para reduzir impacto. Empresas que fazem isso diminuem muito o risco de incidentes.
4. Controlo rígido de acesso à informação
Controlos de acesso funcionam como “segurança na entrada” dos sistemas. Eles definem quem pode entrar e o que cada pessoa pode fazer. O princípio do menor privilégio é simples: cada colaborador deve ter só o acesso necessário para o seu trabalho, nada além disso. Assim, se uma conta for comprometida, o estrago tende a ser menor.
Ferramentas de Gestão de Acesso Privilegiado (PAM) ajudam a proteger dados mais sensíveis, controlando acessos com mais rigor. Esse tipo de prática combina com o modelo Zero Trust, que parte da ideia de não confiar automaticamente em nenhum acesso, mesmo interno. As permissões devem ser revistas com frequência.
5. Encriptação de dados sensíveis
A encriptação é uma tecnologia que converte dados sensíveis em código, que só pode ser lido por quem tem a chave correta. Ela é muito importante para manter a confidencialidade, tanto com dados “em repouso” (guardados) quanto “em trânsito” (enviados pela rede).
Empresas usam encriptação para proteger dados financeiros, dados de clientes e comunicações internas. Se alguém intercetar a informação, não vai conseguir entender o conteúdo. Use padrões atuais, como AES-256, para uma proteção forte. Além de melhorar a segurança, a encriptação ajuda no cumprimento de regras de proteção de dados, que muitas vezes pedem medidas técnicas para reduzir riscos.
6. Cópias de segurança regulares e plano de recuperação de dados
As cópias de segurança (backups) são a rede de segurança da empresa. Se acontecer um erro humano, falha de hardware ou ataque de ransomware, as cópias de segurança ajudam a retomar as operações mais rápido. Uma regra útil é a 3-2-1: ter 3 cópias dos dados, em 2 tipos diferentes de armazenamento, e 1 cópia fora do local.
As cópias de segurança devem ser feitas de forma periódica e guardadas em ambientes protegidos, idealmente separados da infraestrutura principal. Além de criar as cópias, é preciso testar a recuperação com frequência. Descobrir que a cópia de segurança não funciona só no dia do problema é uma das piores situações. Simulações confirmam se o processo funciona em condições reais e ajudam a manter a continuidade do negócio.
7. Instalação e manutenção de soluções antivírus e firewall
Uma rede mais protegida começa com firewalls bem configurados e antivírus/antimalware atualizados. Essas ferramentas atuam como a primeira barreira contra programas maliciosos e acessos indevidos. O antivírus protege computadores e dispositivos móveis contra ameaças comuns, enquanto o firewall controla o tráfego e bloqueia ligações suspeitas.
Mantenha tudo atualizado, porque novas ameaças surgem o tempo todo. Também vale segmentar a rede: se uma parte for comprometida, o ataque não se espalha com tanta facilidade.
8. Monitorização contínua de redes e sistemas
Segurança não é algo que se faz uma vez e pronto. Monitorizar rede e sistemas para detetar comportamento estranho ajuda a identificar invasões na hora. Use ferramentas de deteção de intrusão e análise de registos (logs) para acompanhar atividades 24/7.
Também é importante ter um plano claro de resposta. A equipa precisa saber o que fazer ao ver algo suspeito: isolar o problema, registar evidências e acionar os contactos certos. Monitorização constante e resposta rápida reduzem o impacto de incidentes.
9. Gestão de riscos de terceiros e fornecedores
A segurança da empresa pode falhar por causa de um parceiro. O caso da Target, invadida por meio de um fornecedor de HVAC, mostra bem esse risco. Como muitas empresas dependem de serviços externos, é essencial saber como os parceiros protegem dados e acessos.
Para gerir risco de terceiros, avalie a segurança do fornecedor antes de fechar contrato, controle o nível de acesso dado a ele e revise as práticas com regularidade. O aumento de ataques pela cadeia de fornecimento está a levar as empresas a reforçarem esse controlo.
10. Limitação da exposição nas redes sociais corporativas
Redes sociais ajudam no marketing e na comunicação, mas também podem expor a empresa se forem usadas sem cuidado. Uma publicação pode revelar informação que facilita golpes, ataques a sites ou fraudes.
A empresa deve orientar equipas sobre boas práticas e reduzir dados pessoais e detalhes sensíveis nos perfis corporativos. Se uma agência externa faz a gestão das redes, deixe claro quem tem acesso e a quais contas. Menos exposição significa menos material para ataques.
Como criar uma cultura organizacional de segurança digital?
Mesmo com tecnologia avançada, a empresa continua vulnerável se não existir uma cultura interna que trate a segurança como prioridade. Os colaboradores podem ser o maior ponto forte – ou um grande risco – dependendo do preparo. O objetivo é transformar a equipa numa linha ativa de defesa.
Formação recorrente dos colaboradores
Formar os colaboradores é uma parte essencial da segurança digital. Muitos ataques dependem de erros humanos, como clicar num link malicioso ou partilhar credenciais. Programas contínuos de orientação e formações regulares ajudam a equipa a reconhecer phishing, mensagens falsas e pedidos suspeitos de acesso.
Ajuda bastante criar exemplos parecidos com a rotina da empresa e fazer simulações de phishing para manter a atenção. A formação deve ser contínua, com espaço para reportar suspeitas sem medo e com aprendizagem a partir dos erros. Estudos indicam que programas de sensibilização reduzem bastante o sucesso de golpes de engenharia social.
Políticas e procedimentos internos de segurança
Políticas internas claras dão direção a todos. Elas devem definir boas práticas e regras de cibersegurança, como acesso a sistemas, uso de dispositivos e gestão de dados sensíveis. Também precisam dizer a quem recorrer em caso de emergência de TI, seja alguém da empresa ou um suporte externo.
Outro ponto é criar regras sobre uso pessoal em equipamentos de trabalho, como o uso de e-mail pessoal, que pode estar mais exposto a invasões. As políticas devem ser bem comunicadas e fáceis de entender, incluindo um guia para novos colaboradores, explicando como agir para manter a segurança no dia a dia.
Responsabilidade e liderança em cibersegurança
A segurança digital não é mais um assunto apenas da equipa de TI. Hoje, envolve decisões de gestão e afeta diretamente a continuidade das operações. Assim como existe um responsável pela segurança física, faz sentido nomear alguém que responda pela cibersegurança do negócio.
A liderança deve mostrar compromisso com a segurança, dar o exemplo e valorizar quem segue as práticas internas. Quando a equipa vê que a gestão participa e leva o tema a sério, a empresa reforça a defesa contra ameaças mais sofisticadas e cria um ambiente mais consciente sobre riscos tecnológicos.
O que fazer em caso de incidente cibernético?
Mesmo com boas práticas, os incidentes podem acontecer. A pergunta costuma ser quando, e não se vai acontecer. Ter um plano pronto reduz danos e acelera a recuperação.
Plano de resposta a incidentes: etapas e responsáveis
O plano de resposta a incidentes deve ser um documento sujeito a revisão e testes com frequência. Ele precisa definir o que conta como incidente, quem faz o quê e quais passos seguir. Isso inclui: deteção, contenção, remoção da ameaça, recuperação e análise do que aconteceu.
Também é importante ter canais internos de comunicação para que todos saibam como reportar e como agir. Teste o plano com exercícios e ajuste com base no que foi aprendido. Preparar a empresa com uma avaliação de riscos ajuda a criar um plano mais completo para diferentes tipos de falha.
Comunicação transparente com clientes e parceiros
Em incidentes, comunicar bem é tão importante quanto corrigir o problema técnico. A transparência com clientes e parceiros ajuda a manter a confiança. Isso inclui avisos a clientes e autoridades quando exigido por normas como o RGPD, que define obrigações e coimas em caso de negligência.
A forma de comunicar pode separar uma crise controlável de um dano de imagem grave. Mensagens claras, honestas e rápidas mostram responsabilidade e cuidado com os dados, o que ajuda a recuperar a confiança depois de uma violação.
Recuperação de dados e continuidade dos negócios
O objetivo final é recuperar dados e manter a empresa a funcionar. Com cópias de segurança regulares e testadas, é possível restaurar sistemas após ataques, falhas técnicas ou perdas acidentais. O plano deve indicar como recuperar, em que ordem restaurar sistemas e como validar se os dados recuperados estão corretos.
Simulações de recuperação mostram se o processo funciona em situações reais. Recuperar a operação com rapidez reduz o impacto financeiro e ajuda a proteger a reputação, mantendo o atendimento aos clientes sem longas interrupções.
Conclusão
Lidar com o ambiente digital pede mais do que ferramentas isoladas: pede uma base forte de segurança e uma equipa bem preparada. A cibersegurança deixou de ser apenas um tema técnico e passou a fazer parte da estratégia do negócio, apoiando a capacidade de resistir a problemas e competir no mercado. Colocar em prática as dez estratégias apresentadas aqui não é algo que se faz uma vez; é um compromisso contínuo com a proteção e a melhoria.
As ameaças mudam com o tempo, com temas como a segurança com apoio de IA, os desafios da nuvem e riscos maiores na cadeia de abastecimento. A Gartner alerta que ferramentas de IA generativa e serviços de terceiros podem criar riscos relevantes para a confidencialidade dos dados, o que exige medidas de proteção mais fortes. Até 2028, a computação em nuvem deve tornar-se uma necessidade para as empresas, o que aumenta a atenção sobre a proteção de ambientes distribuídos.
Investir em segurança digital é investir na continuidade do negócio. Vai além de evitar perdas: ajuda a criar confiança com clientes e parceiros, manter a conformidade com as normas e fazer da segurança um apoio real ao crescimento. Empresas com uma postura ativa em segurança tendem a ficar mais protegidas e ainda ganham vantagem competitiva, mostrando um compromisso firme com a integridade e a proteção de dados na era digital.

Via: web tv alternativa
POLITICA
prevenir a violência contra mulheres exige educação, conscientização e uma rede de proteção – Especiais – WEB TV ALTERNATIVA

Por meio de projetos educativos junto às escolas, ações de conscientização e serviços de acolhimento, o Ministério Público de Rondônia atua na prevenção da violência de gênero e no fortalecimento da rede de proteção.
A violência contra meninas e mulheres nem sempre começa com uma agressão física. O controle sobre as roupas, a vigilância do celular, o afastamento de amigos e familiares, a humilhação e o ciúme excessivo também podem indicar comportamentos abusivos. Quando essas atitudes são interpretadas como demonstrações de amor ou cuidado, reconhecer os primeiros sinais de violência se torna mais difícil.
A prevenção passa pela educação, pelo diálogo e pela participação de diferentes setores da sociedade. Família, escola, comunidade e instituições de proteção têm papéis importantes na construção de relações baseadas no respeito, no consentimento e na igualdade de direitos.
Em Rondônia, iniciativas como o projeto Maria da Penha Vai à Escola, do Ministério Público do Estado de Rondônia (MPRO), levam o debate sobre violência contra meninas e mulheres ao ambiente escolar. Ao mesmo tempo, profissionais da educação e especialistas destacam a necessidade de ações contínuas, formação dos educadores e participação das famílias para que a prevenção não se limite a atividades pontuais.
Como os adolescentes aprendem sobre relacionamentos?
A família costuma ser o primeiro espaço em que crianças observam como as pessoas se relacionam, demonstram afeto e lidam com conflitos. Na adolescência, essas referências se somam às experiências na escola, às amizades e aos conteúdos consumidos nas redes sociais.
Segundo a psicóloga Julyana Pereira Bishop Camata, a necessidade de pertencimento pode levar adolescentes a reproduzir comportamentos e opiniões para serem aceitos por um grupo. As redes sociais também ampliam o acesso à informação, mas podem reforçar estereótipos e padrões irreais de relacionamento.
Essa combinação de referências ajuda a compreender por que alguns jovens interpretam o ciúme excessivo, o controle do celular e as restrições às amizades como demonstrações de amor. Durante as primeiras experiências afetivas, eles ainda estão construindo suas opiniões sobre relacionamentos e aprendendo a diferenciar cuidado de controle.
“Entre os sinais de alerta estão humilhações, ameaças, manipulações emocionais, chantagem, invasão de privacidade e desrespeito à recusa. Essas atitudes podem surgir antes de uma agressão física e, quando são tratadas como naturais, tornam mais difícil reconhecer uma relação abusiva.” Afirma a psicóloga Julyana Camata.
A forma como os meninos aprendem a lidar com as próprias emoções também merece atenção. De acordo com a psicóloga, em determinados contextos eles são ensinados a esconder sentimentos para corresponder a expectativas de masculinidade. Essa dificuldade pode prejudicar a comunicação, a resolução de conflitos e a aceitação de rejeições e limites.
Por isso, prevenir a violência não significa apenas ensinar meninas a identificar situações de risco. Também é necessário ajudar meninos a reconhecer os próprios sentimentos, respeitar os limites de outras pessoas e lidar com frustrações sem recorrer ao controle ou à agressividade.
A escola como espaço de prevenção
A escola pode contribuir para a prevenção da violência ao oferecer espaços de diálogo, estimular o pensamento crítico e discutir comportamentos que muitas vezes são naturalizados nas relações sociais.
Julyana defende que as abordagens sejam adequadas a cada faixa etária. Na infância, é importante ensinar sobre o direito ao próprio corpo e o respeito aos limites. Na pré-adolescência, as conversas podem incluir emoções, privacidade e estereótipos. Já na adolescência, é possível aprofundar temas como consentimento, relacionamentos afetivos, pressão dos grupos, violência e uso responsável das redes sociais.
Quando um adolescente reproduz uma fala machista ou um comportamento de controle, a família e a escola podem intervir.
Diálogo, orientação e reflexão acerca daquele comportamento são boas formas de intervenção, evitando apenas punições ou julgamentos que dificultem a compreensão do problema.
Desde 2021 a legislação brasileira, através da Lei Federal nº 14.164/2021, incluiu conteúdos sobre a prevenção da violência contra a mulher nos currículos da educação básica e instituiu a Semana Escolar de Combate à Violência contra a Mulher, realizada anualmente em março.
Para que esse trabalho aconteça ao longo do ano, são necessários planejamento, formação dos profissionais e recursos para desenvolver atividades pedagógicas. Maricélia do Lago, secretária de Assuntos Municipais do Sindicato dos Trabalhadores em Educação no Estado de Rondônia (SINTERO), destaca que a prevenção precisa envolver as equipes pedagógicas e preparar os professores para abordar o tema com os estudantes.
“Em nosso estado, esse é um tema que sempre está em evidência. Há muita violência contra mulheres e meninas, agredidas na família, na rua e também na escola, onde sofrem bullying. Esse é um trabalho que precisa ser desenvolvido nas escolas, por meio das equipes pedagógicas”, afirma Maricélia.
A preocupação ganha ainda mais relevância diante dos dados do 20º Anuário Brasileiro de Segurança Pública de 2026, segundo os quais Rondônia registrou, em 2025, uma taxa de 2,9 feminicídios por 100 mil mulheres, com 25 vítimas. O cenário reforça a importância de manter a prevenção em evidência durante todo o ano, com ações educativas contínuas, formação dos profissionais e participação das famílias.
A arte como caminho para discutir a violência
Além das palestras e rodas de conversa, professores também recorrem a novas estratégias para aproximar os estudantes do tema e tornar a aprendizagem mais significativa.
Teatro, cinema, redação e outras formas de expressão artística podem aproximar os estudantes de temas complexos por meio da experiência, da criação e do debate. Em vez de apenas receber informações, os jovens têm a oportunidade de questionar comportamentos, interpretar situações e imaginar outras formas de convivência.
Para a professora Taiane Sales, a arte permite abordar questões sociais sem limitar a experiência educativa a discursos moralizantes ou respostas prontas.
As linguagens artísticas podem estimular os estudantes a investigar as causas da violência, reconhecer manifestações que foram naturalizadas e pensar em possibilidades de transformação. Nas artes cênicas, por exemplo, o encontro entre quem cria e quem assiste pode favorecer uma reflexão coletiva sobre experiências e relações sociais.
Durante o mês de agosto, Taiane acompanhou o Projeto Agosto Lilás do MPRO para desenvolver atividades com turmas da educação básica para discutir a violência contra as mulheres. Com estudantes do 9º ano, utilizou o curta-metragem “Contraste”, produzido por meio da Lei Paulo Gustavo, com apoio da Secretaria de Estado da Juventude, Cultura, Esporte e Lazer (SEJUCEL). O projeto pode ser assistido clicando aqui.
Professora Taiane Sales utilizou o curta-metragem Contraste em atividade sobre violência contra mulheres durante o Agosto Lilás. Captura de tela: YouTube, 2026.
O filme tem como protagonista a Palhaça Firmina, personagem que utiliza humor, ironia e performance para provocar reflexões sobre questões sociais, especialmente a violência contra as mulheres. A obra apresenta estatísticas e referências a casos de feminicídio, contrastando a comicidade da personagem com a gravidade da realidade denunciada.
A atividade foi desenvolvida durante um estudo sobre arte pública e suas possibilidades de intervenção nos espaços urbanos. Segundo Taiane, os estudantes participaram com mais entusiasmo, relacionaram o conteúdo artístico a questões sociais presentes no cotidiano e demonstraram interesse pela obra.
A professora avalia que esse tipo de aproximação pode abrir espaço para conversas sobre assuntos difíceis em um ambiente menos formal. A partir da experiência, é possível discutir violência psicológica, moral e física, além de atitudes machistas que acabam sendo tratadas como normais nas relações cotidianas.
Não basta ensinar meninas a reconhecer a violência. Precisamos também educar meninos para que não a reproduzam. A escola tem um papel importante nessa construção, não apenas ao apresentar informações, mas ao criar espaços seguros de escuta, reflexão e responsabilização. Afinal, reconhecer uma violência também significa compreender que podemos ser instrumentos de proteção, tanto para nós mesmos quanto para outras pessoas.”
O acesso à cultura também faz parte desse debate. Taiane chama atenção para as desigualdades nas oportunidades de participação cultural, especialmente nas periferias e nos municípios do interior de Rondônia. Espetáculos teatrais, oficinas de cinema, dança e circo, projetos de grafite e iniciativas de comunicação escolar são algumas das experiências que podem ampliar o repertório dos jovens.
Para ela, projetos desse tipo permitem exercitar habilidades importantes para a convivência, como escutar, negociar, respeitar limites, acolher diferenças e lidar com frustrações. Embora uma atividade isolada não resolva problemas estruturais como o machismo, experiências coletivas podem criar oportunidades para refletir sobre a maneira como cada pessoa se relaciona com as outras.
A professora também defende a cultura como um direito e uma oportunidade de ampliar perspectivas.
Por isso, defender o acesso à cultura não é defender um privilégio ou uma atividade complementar. É defender um direito e uma possibilidade concreta de ampliar horizontes, fortalecer vínculos e construir outras perspectivas de futuro.
A atuação do MPRO na prevenção e no acolhimento
Além das iniciativas desenvolvidas nas escolas, instituições públicas têm atribuições importantes na conscientização, na prevenção e no atendimento de situações de violência.
O MPRO desenvolve o projeto Maria da Penha Vai à Escola, voltado à discussão dos direitos das mulheres, à desconstrução de comportamentos machistas e à prevenção da violência de gênero. Estudantes têm acesso a palestras, rodas de conversa, oficinas, distribuição de cartilhas, vídeos educativos, dinâmicas para identificar comportamentos abusivos e caixas de perguntas anônimas.
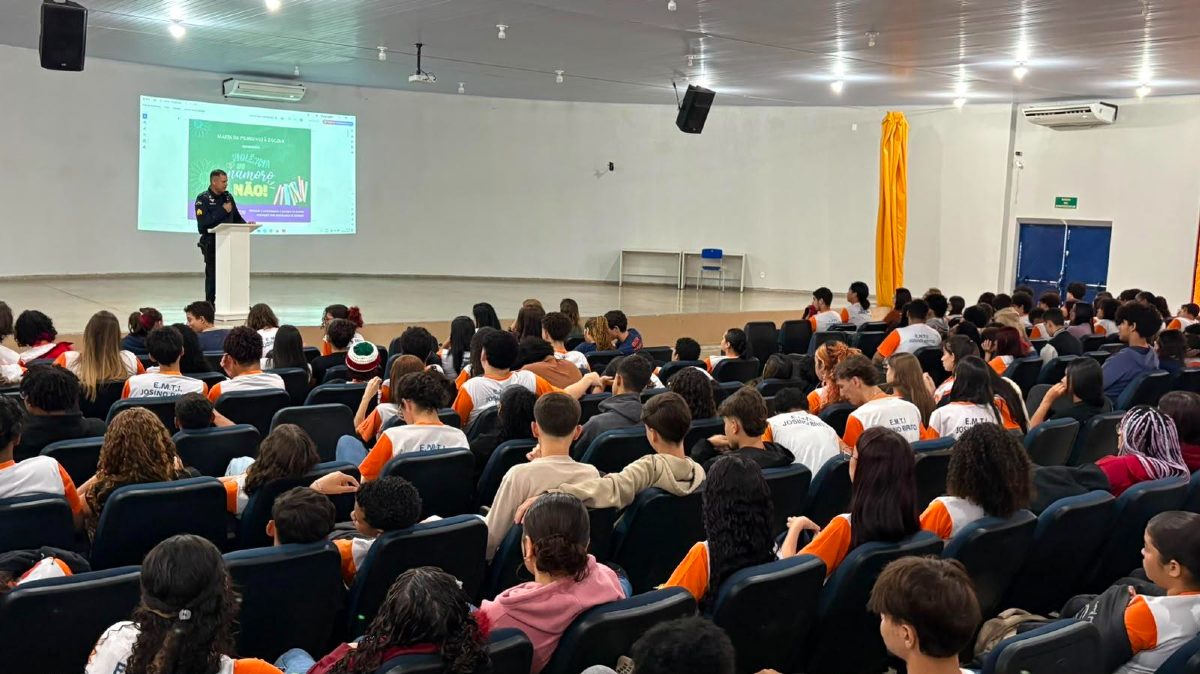
Os conteúdos abordam diferentes formas de violência — física, psicológica, sexual, patrimonial e moral —, além de consentimento, limites nos relacionamentos, violência no namoro e riscos relacionados à exposição de imagens íntimas e a outras formas de violência digital.
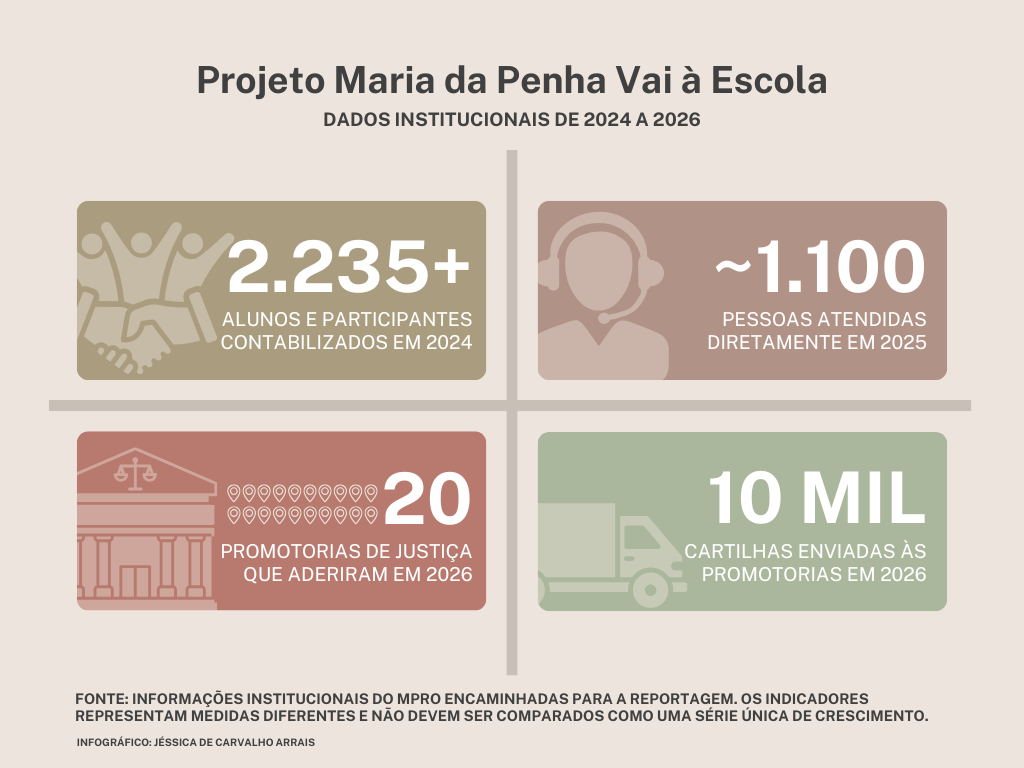
Dados do Ministério Público registram atividades em diferentes localidades do estado. Em 2024, mais de 2.235 alunos e participantes foram contabilizados em ações realizadas em mais de 30 instituições de ensino, distribuídas por 14 municípios. Em 2025, aproximadamente 1.100 estudantes e professores foram atendidos diretamente em palestras realizadas em mais de 18 escolas e em 12 comarcas participantes.
Para 2026, o documento informa a adesão de 20 Promotorias de Justiça ao projeto e o envio prévio de 10 mil cartilhas educativas. O ciclo de palestras teve início em março e finaliza em novembro deste ano.
O projeto também utiliza atividades culturais para discutir o tema. Uma das iniciativas citadas pelo MPRO foi o concurso de teatro “Uma Vida sem Violência é Direito de Todas as Mulheres”, realizado na comarca de Alta Floresta d’Oeste, com participação de estudantes da Escola Juscelino Kubitschek de Oliveira. A peça vencedora foi apresentada no auditório da Câmara Municipal.
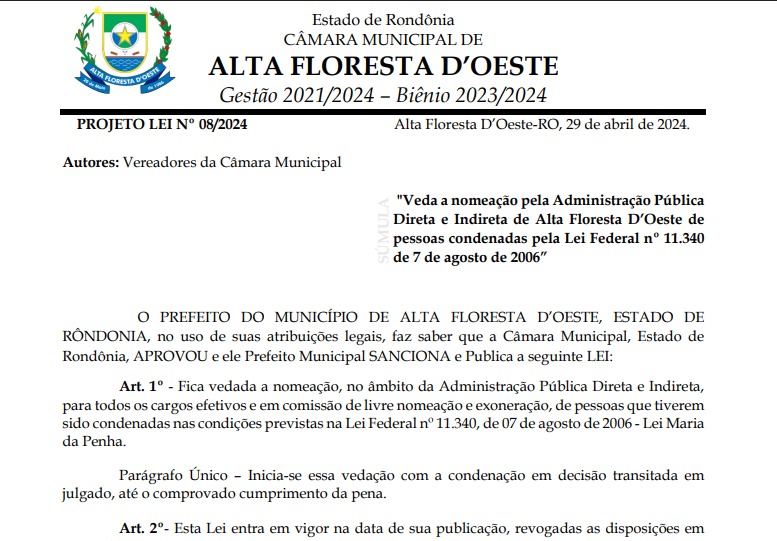
A iniciativa teve repercussão na comunidade e contribuiu para impulsionar a aprovação da Lei Municipal nº 008/2024, que estabelece restrições à nomeação para cargos públicos municipais de pessoas condenadas com base na Lei Maria da Penha.
Na rede estadual de ensino, a Secretaria de Estado da Educação de Rondônia (SEDUC-RO) desenvolve o Projeto Educação de Paz (Epaz), implantado em 2023. A iniciativa busca fortalecer a cultura de paz, promover o acolhimento e contribuir para identificar situações de risco no ambiente escolar.
Segundo a Secretaria, o projeto envolve equipes pedagógicas e técnicas, psicólogos, assistentes sociais e profissionais das forças de segurança. Entre as ações estão atividades educativas, acompanhamento de ocorrências, atendimento multiprofissional, capacitação de gestores e articulação com a rede de proteção.
Quando a suspeita chega à rede de proteção
Para o Conselho Tutelar, a escola também tem papel fundamental na identificação de possíveis situações de violência. Professores e equipes pedagógicas podem perceber mudanças de comportamento, isolamento, queda no rendimento escolar ou sinais de sofrimento que merecem atenção. Segundo Ana Paula Lima Brito da Silva, conselheira tutelar, as escolas públicas e privadas podem comunicar suspeitas de violência sem precisar comprovar o ocorrido. A partir do encaminhamento, o Conselho avalia a situação e articula as medidas de proteção necessárias com os serviços de saúde, assistência social e demais órgãos competentes.
A avaliação da conselheira reforça a importância de aproximar as instituições que atuam na proteção de crianças e adolescentes .“A prevenção e o enfrentamento da violência exigem identificação precoce, acolhimento sem julgamento, comunicação adequada e atuação integrada da rede de proteção. O fortalecimento dessas parcerias institucionais permite respostas mais rápidas e efetivas, reduz a possibilidade de agravamento das situações e contribui para garantir os direitos, a segurança e o desenvolvimento saudável de crianças e adolescentes.” afirma a Conselheira.
Nesse processo, o Ministério Público de Rondônia (MPRO) também tem papel relevante ao levar o debate sobre a violência contra meninas e mulheres. A continuidade dessas ações, aliada à formação dos educadores e à articulação com a rede de proteção, é fundamental para que a conscientização se transforme em prática cotidiana.
Prevenir é construir caminhos antes da violência
A prevenção da violência contra meninas e mulheres não se limita ao ambiente escolar. Embora a educação seja fundamental para questionar comportamentos abusivos desde cedo, o enfrentamento também depende de informação acessível, acolhimento às vítimas, formação dos profissionais e articulação entre as instituições responsáveis pela proteção.
Em Rondônia, o Ministério Público do Estado de Rondônia (MPRO) desenvolve, há anos, iniciativas de conscientização e enfrentamento à violência doméstica e familiar. Além do projeto Maria da Penha Vai à Escola, que leva o debate sobre violência de gênero ao ambiente escolar, a instituição mantém ações voltadas ao atendimento das vítimas e à ampliação do acesso aos serviços de proteção.
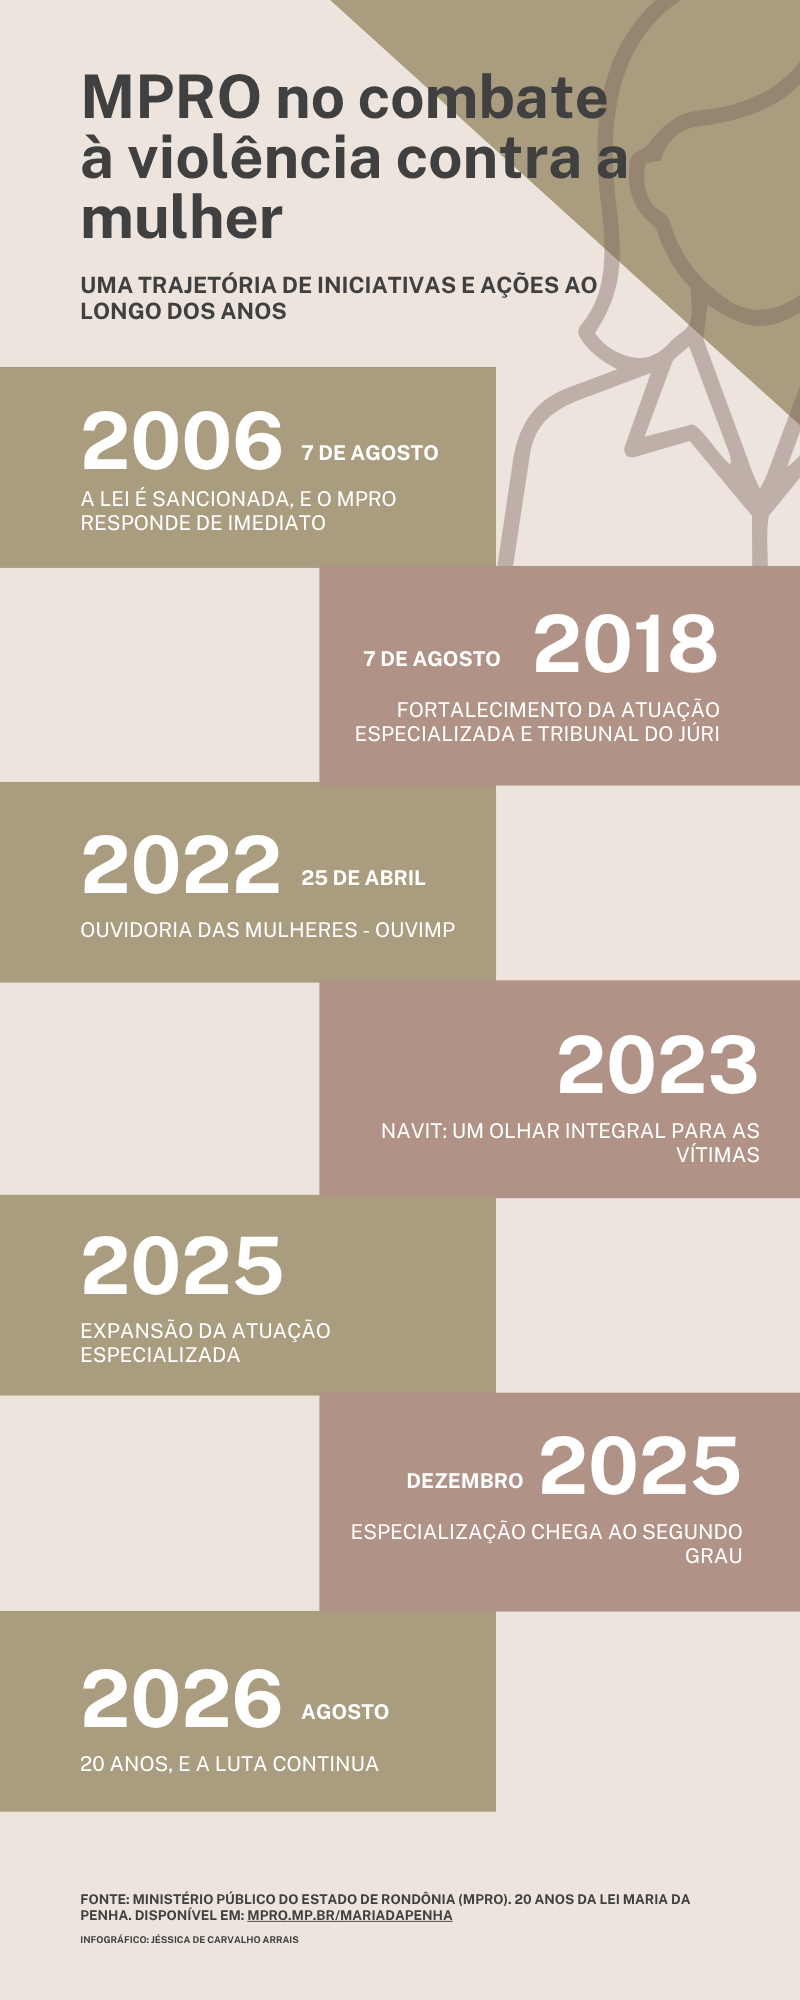
Entre essas iniciativas estão o MP – Mulher Protegida, que aproxima os serviços do Ministério Público e da rede de proteção de mulheres que vivem em comunidades afastadas das sedes das comarcas; a Sala Lilás, voltada ao atendimento humanizado; a Ouvidoria das Mulheres; e o Núcleo de Atendimento às Vítimas (NAVIT), que atua no acolhimento, na orientação e no encaminhamento de vítimas e familiares aos serviços necessários. O Mapa da Violência Doméstica, por sua vez, reúne dados sobre o problema em Rondônia e pode contribuir para dimensionar a situação e subsidiar o planejamento de ações públicas.
Em 2026, quando a Lei Maria da Penha completa 20 anos, a programação do Agosto Lilás inclui iniciativas para ampliar o acesso à informação e aos serviços de proteção. Entre as iniciativas anunciadas pelo MPRO estão o Portal de Proteção, que reúne informações sobre serviços e canais de atendimento, e uma cooperação com a empresa Urbano Norte para facilitar o deslocamento de mulheres em situação de violência até os órgãos da rede de proteção.
A persistência da violência também foi lembrada por Benedita Nascimento, representante da Rede Lilás, durante o evento de abertura do “Agosto Lilás”. Ao refletir sobre o tempo transcorrido desde a criação da Lei Maria da Penha, ela expressou a indignação diante da permanência da violência doméstica e do feminicídio.
“É muito desagradável estar ainda, após 19 anos da Lei Maria da Penha, tentando encontrar uma saída para enfrentar o feminicídio e a violência doméstica.”
A fala evidencia o tamanho do desafio: mesmo com avanços legais e a ampliação dos serviços de proteção, ainda é necessário encontrar caminhos para impedir que a violência continue atravessando a vida de meninas e mulheres.
Prevenir exige mais do que agir depois da agressão. É ensinar, desde cedo, que respeito não combina com controle, que ciúme não justifica humilhação e que nenhuma pessoa tem o direito de decidir sobre a vida de outra. É garantir que a informação chegue a quem precisa, que o acolhimento não culpe a vítima e que a rede de proteção esteja preparada para agir.
Prevenir é abrir caminhos antes que a violência os feche. É permitir que meninas cresçam sem confundir controle com amor, que mulheres façam suas escolhas sem temer represálias e que nenhuma vítima precise enfrentar sozinha aquilo que a sociedade tem o dever de combater.
Porque uma menina livre é aquela que pode imaginar o próprio futuro sem medo. E uma mulher livre é aquela que pode vivê-lo com voz, autonomia e segurança. Construir essa realidade é fazer com que meninas e mulheres possam viver por inteiro, em todos os espaços, sem que a liberdade lhes custe a própria segurança.
* Jéssica de Carvalho Arrais é Acadêmica da Universidade Federal de Rondônia

Via: web tv alternativa
POLITICA
Justiça do Trabalho determina filiação de professora ao Sintero após recusa por críticas à gestão – Geral – WEB TV ALTERNATIVA

POLITICA
Governo intensifica ações ambientais e registra queda 34,9% no desmatamento – Geral – WEB TV ALTERNATIVA
-
 NOTICIAS2 meses ago
TRAGÉDIA NA RO-492: Mulher morre atropelada por motorista embriagado que teria fugido do local do acidente
-

 POLITICA4 meses ago
Monitorar a própria casa pelo celular deixa de ser exclusividade de quem tem dinheiro – Geral – WEB TV ALTERNATIVA
-
 Agronegocio5 meses ago
Câmara aprova, em dois turnos, PEC pelo fim da escala 6×1 – Nacional
-
 POLITICA7 meses ago
Jaime Bagattoli antecipa voto contrário à indicação de Jorge Messias ao STF – Política
-
 POLITICA4 meses ago
El Niño aumenta risco de queimadas durante a estiagem em Porto Velho – Geral – WEB TV ALTERNATIVA
-
 NOTICIAS5 meses ago
PF mira desembargador e deputado de Mato Grosso em investigação sobre venda de sentenças – Cidades
-
 POLITICA4 meses ago
Fiscalização na BR-364 intercepta carga milionária de cigarros contrabandeados – Polícia
-
 NOTICIAS5 meses ago
Criança se esconde no banheiro e salva família durante assalto brutal na linha 192 em Rolim de Moura